Polityka bezpieczeństwa to zestaw zasad, strategii i celów, które organizacja stosuje w zarządzaniu swoimi danymi oraz ich ochronie. Jeżeli zgłębiasz tę tematykę to poznaj fascynującą historię Władka i jego wpływ na politykę. Każdy rozdział naszych działań związanych z bezpieczeństwem informacji powiązany jest z dobrze przemyślaną polityką, która stanowi klucz do sukcesu. Dostęp do danych, ich ochrona oraz zapewnienie, że tylko uprawnione osoby mogą z nich korzystać, tworzą fundamenty każdej organizacji.
Warto zauważyć, że według badań około 60% małych firm zamyka działalność w ciągu sześciu miesięcy po poważnym ataku cybernetycznym. Bezpieczeństwo danych ma więc istotny wpływ na przetrwanie oraz rozwój organizacji. Polityka bezpieczeństwa nie tylko zwiększa zabezpieczenia, lecz także odnosi się do działania organizacji w kontekście regulacji prawnych, takich jak RODO, co pozwala na uniknięcie kar i konsekwencji prawnych.
Politika bezpieczeństwa powinna być dostępna dla pracowników, liderów organizacji i partnerów biznesowych. Jasne określenie kluczowych zasobów oraz danych jest istotne, a także sposób ich ochrony. Należy uwzględnić procedury reagowania na zagrożenia, takie jak nieautoryzowany dostęp czy wyciek danych. Kompleksowa polityka bezpieczeństwa działa jak mapa drogowa, prowadząc do bezpiecznego zarządzania informacjami w firmie.
Jak skutecznie chronić firmę przed zagrożeniami - kluczowe aspekty polityki bezpieczeństwa
Opracowując politykę bezpieczeństwa, należy zaangażować kierownictwo. Liderzy firmy muszą zatwierdzić politykę, aby mogła stać się rzeczywistością. Ich świadomość ryzyk i wyzwań oraz aktywna rola w implementacji są kluczowe. Zgodnie z dobrymi praktykami, polityka powinna co roku przechodzić aktualizację, aby dostosować ją do zmieniających się warunków oraz technologii.
Nie zapominajmy o edukacji pracowników, ponieważ aż 90% incydentów związanych z bezpieczeństwem informacji wynika z błędów ludzkich. Regularne szkolenia, dostosowane do poziomu wiedzy pracowników, pozwalają na podniesienie świadomości w zakresie bezpieczeństwa danych. W związku z tym wszyscy powinni dbać o politykę bezpieczeństwa, a nie tylko dział IT.
W dzisiejszym świecie dane stanowią kluczowy zasób każdego przedsiębiorstwa, dlatego polityka bezpieczeństwa informacji powinna być integralną częścią strategii organizacji. Skoncentrowanie się na tym dokumencie sprawi, że stanie się on zbiorem zasad oraz motorem pozytywnych zmian w ochronie informacji. Właściwie przygotowana polityka to taka, którą każdy pracownik zrozumie, zaakceptuje i będzie stosować w codziennej pracy, dbając o poufne informacje oraz reputację firmy.
Jak skutecznie opracować politykę bezpieczeństwa w firmie
W artykule przedstawiam kluczowe kroki do stworzenia skutecznej polityki bezpieczeństwa informacji w firmie. Każdy punkt zawiera zwięzły opis, który ułatwi praktyczne wdrożenie polityki.
- Przeprowadzenie analizy stanu faktycznego – Rozpocznij od audytu infrastruktury IT. Zidentyfikuj kluczowe zasoby, dane i systemy, a także przeanalizuj zagrożenia, z jakimi się borykają. Aktualny stan infrastruktury pozwoli lepiej dostosować politykę do rzeczywistych potrzeb organizacji.
- Określenie celów i zakresu polityki – Zdefiniuj cele, które chcesz osiągnąć dzięki polityce bezpieczeństwa oraz jej zakres obejmujący systemy, dokumenty i procesy w firmie. Jasne granice ułatwią późniejsze zastosowanie dokumentu.
- Zaangażowanie kierownictwa – Zatwierdzenie polityki przez kierownictwo zwiększa jej rangę. Wspólne podejście umożliwia lepsze dostosowanie zapisów do strategii i ułatwia ich egzekwowanie.
- Wykorzystanie wzorów i najlepszych praktyk – Korzystaj ze sprawdzonych wzorów jako punktu wyjścia przy tworzeniu polityki. Dostosuj zapisy do specyfiki swojej organizacji, unikając kopiowania ogólnych zapisów bez modyfikacji.
- Klasyfikacja danych i systemów – Określ, które dane mają szczególne znaczenie i jak powinny być chronione. Klasyfikacja ułatwi zarządzanie dostępem oraz opracowanie odpowiednich zasad ochrony.
- Wprowadzenie zasad zarządzania dostępem – Ustal, kto ma dostęp do danych i systemów, stosując zasadę minimalnych uprawnień. Określ procedury przydzielania i odbierania dostępu, aby zminimalizować ryzyko nieuprawnionego dostępu.
- Zdefiniowanie procedur reagowania na incydenty – Opracuj wytyczne dotyczące reakcji na zagrożenia i incydenty bezpieczeństwa. Ustal odpowiedzialne osoby oraz działania do podjęcia w przypadku wystąpienia incydentu.
- Szklenia i podnoszenie świadomości – Program szkoleń dla pracowników jest kluczowy. Upewnij się, że każdy zna zasady polityki i wie, jak reagować w sytuacjach związanych z bezpieczeństwem informacji.
- Regularne przeglądy i aktualizacje – Ustal harmonogram przeglądów polityki, aby dostosować ją do zmieniających się potrzeb oraz aktualnych zagrożeń. Polityka powinna pozostawać dokumentem dynamicznym, który ewoluuje z biegiem czasu.
- Dokumentowanie działań i audyt – Monitoruj realizację polityki, dokumentując wszystkie działania. Regularne audyty pozwolą na identyfikację obszarów do poprawy oraz potwierdzą przestrzeganie polityki w całej organizacji.
Jak przeprowadzić audyt przed stworzeniem polityki bezpieczeństwa?
Przygotowanie polityki bezpieczeństwa w mojej firmie rozpoczynam od audytu, który stanowi istotny krok w całym procesie. Dzięki temu audytowi identyfikuję luki w zabezpieczeniach, porządkuję zasoby i określam zakres opracowywanej polityki. Audyt powinien obejmować zarówno aspekty techniczne, jak i organizacyjne, co oznacza badanie infrastruktury IT oraz procedur i osób mających dostęp do danych.
Podczas wizyt w różnych departamentach firmy staram się zrozumieć, jak pracownicy korzystają z technologii, a kwestionariusze dostarczają mi cennych informacji. Dzięki nim dowiaduję się, które zasoby są krytyczne oraz jakie zabezpieczenia już istnieją. To pozwala mi określić, co powinno zostać dodatkowo zabezpieczone, a co uwzględnić w nowej polityce.
Analiza czynników regulacyjnych jest również istotna. Skupiam się na przepisach dotyczących RODO oraz krajowych regulacjach cyberbezpieczeństwa. Muszę dokładnie rozpoznać aktualny stan prawny i normy, które mają kluczowe znaczenie dla dalszych działań.
Jak w pełni wykorzystać audyt, aby zbudować solidną i efektywną politykę bezpieczeństwa
Dokumentacja wyników audytu to kluczowy etap tego procesu. Sporządzam szczegółowy raport, w którym uwzględniam wszystkie zidentyfikowane ryzyka oraz luki, a także rekomendacje na przyszłość. W raporcie zawieram pomysły na poprawę zabezpieczeń technicznych oraz planowane szkolenia dla pracowników, by zwiększyć ich świadomość bezpieczeństwa. Wiedza pracowników o tym, jak chronić dane, ma ogromne znaczenie w budowaniu kultury bezpieczeństwa w firmie.
Określenie konkretnych celów polityki również ma kluczowe znaczenie. Muszę zastanowić się, co chcę osiągnąć: ochronę danych osobowych, utrzymanie ciągłości działania czy coś więcej? Ważne jest, aby cele te były realistyczne i dostosowane do możliwości finansowych oraz organizacyjnych firmy, a nie jedynie do idealnych postulatów.
Wszystkie elementy audytu oraz wyznaczone cele muszą znaleźć odzwierciedlenie w finalnym dokumencie polityki. Jeżeli masz czas i chęci, Poznaj przyczyny niepowodzenia polityki Mieszka II. Traktuję politykę bezpieczeństwa jako dynamiczny dokument, który wymaga przeglądów i aktualizacji w miarę zmian technologicznych oraz regulacyjnych, wpływających na firmę.
Nie wystarczy jedynie stworzyć polityki, należy ją także wdrożyć. Odpowiednio zorganizowane szkolenia oraz informowanie pracowników o nowych zasadach stanowią kluczowy etap procesu. Aby polityka bezpieczeństwa była skuteczna, musi być stosowana na co dzień w praktykach naszej organizacji.
Kontekst regulacyjny i standardy międzynarodowe w polityce bezpieczeństwa informacji
W dzisiejszych czasach zarządzanie bezpieczeństwem informacji stało się kluczowym elementem strategii każdej organizacji. Polityka bezpieczeństwa informacji nie jest jedynie zbiorem przepisów, lecz dokumentem narzędziowym, który definiuje cele, zasady i metody ochrony krytycznych zasobów informacyjnych. Zgodnie z rozporządzeniem Rady Ministrów z 21 maja 2024 roku, instytucje publiczne muszą opracować oraz wdrożyć dokument dotyczący zarządzania bezpieczeństwem informacji. Proces ten zazwyczaj wymaga przeprowadzenia audytu otoczenia IT oraz zidentyfikowania potencjalnych zagrożeń.
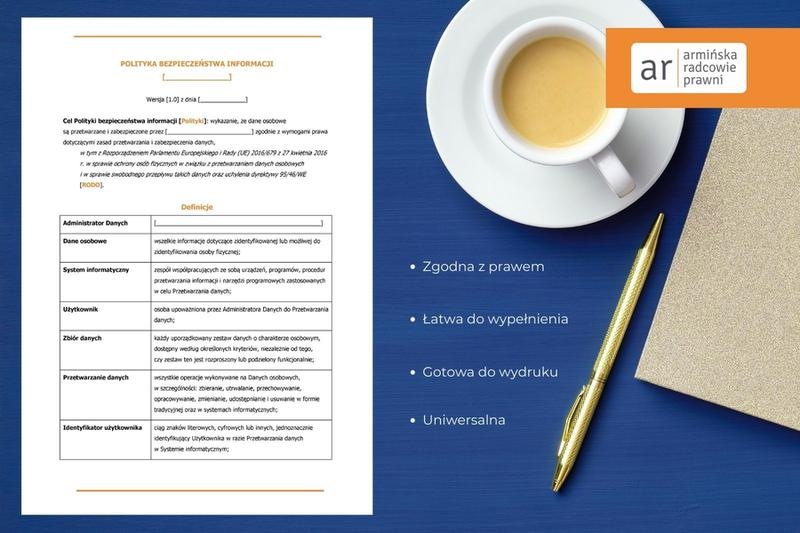
W kontekście regulacyjnym w Europie kluczowym dokumentem jest RODO, które obliguje do stosowania zabezpieczeń adekwatnych do ryzyka. Polityka bezpieczeństwa informacji powinna obejmować nie tylko dane cyfrowe, ale także dokumenty papierowe oraz inne formy przetwarzania informacji. Tworząc politykę, angażuj różne działy firmy odpowiedzialne za aspekty zarządzania danymi. Edukacja pracowników odgrywa istotną rolę w skutecznym zarządzaniu bezpieczeństwem informacji.
Dyrektywa NIS2 i norma ISO 27001: Klucz do budowy zaufania w erze cyberzagrożeń
Wśród regulacji wpływających na politykę bezpieczeństwa znajdują się dyrektywa NIS2 oraz norma ISO 27001. Dyrektywa NIS2 nakłada obowiązek wprowadzenia zasad dotyczących zarządzania ryzykiem cybernetycznym. Organizacje kluczowe muszą wdrożyć zasady reagowania na incydenty oraz zapewnienia ciągłości działania, a także przeprowadzać szkolenia personelu. Z kolei norma ISO 27001 stanowi międzynarodowy standard dotyczący zarządzania bezpieczeństwem informacji, który uporządkowuje dokumentację i stanowi fundament dla działań w obszarze cyberbezpieczeństwa.
Polityka bezpieczeństwa nie powinna być traktowana jako jednorazowy projekt, lecz jako dynamiczny proces wymagający regularnych przeglądów oraz aktualizacji. Należy dostosowywać ją do zmian w otoczeniu, nowych zagrożeń i rozwoju technologii. Odpowiednio przygotowana polityka bezpieczeństwa informacji, osadzona w regulacyjnym kontekście i zgodna z międzynarodowymi standardami, przynosi wymierne korzyści w postaci zwiększonego zaufania ze strony klientów, partnerów oraz organów kontrolnych. A jak już mówimy o tym, przeczytaj, jak 4 artykuł NATO wpływa na bezpieczeństwo Europy. Umożliwia to także poprawę efektywności działalności organizacji w szerszym kontekście.
Ciekawostką jest, że wdrożenie normy ISO 27001 może przyczynić się do zwiększenia konkurencyjności organizacji, ponieważ posiadanie certyfikatu ISO 27001 świadczy o zaawansowanym poziomie bezpieczeństwa informacji i może być istotnym czynnikiem przyciągającym nowych klientów oraz kontrahentów.
Jak skutecznie wdrożyć i utrzymywać politykę bezpieczeństwa informacji w firmie?
Wprowadzenie polityki bezpieczeństwa informacji w firmie stanowi kluczowy krok w ochronie danych oraz zapewnieniu zgodności z regulacjami prawnymi. Poniżej przedstawiamy istotne punkty, które mogą wspierać skuteczne wdrażanie oraz utrzymanie polityki bezpieczeństwa informacji:
- Przeprowadzenie audytu infrastruktury IT - Audyt pozwala zidentyfikować istniejące zagrożenia oraz luki w zabezpieczeniach. Ważne jest, aby ocenić zarówno zasoby IT, jak i osoby mające dostęp do tych danych.
- Dostosowanie polityki do specyfiki organizacji - Polityka powinna odzwierciedlać rzeczywiste praktyki oraz potrzeby firmy. Nie warto polegać tylko na gotowych wzorach. Istotne jest uwzględnienie lokalnych przepisów oraz standardów branżowych, takich jak RODO czy ISO 27001.
- Zaangażowanie kadry zarządzającej - Warto, aby polityka bezpieczeństwa uzyskała akceptację kierownictwa, co zwiększa jej znaczenie w organizacji. Liderzy muszą być świadomi zagrożeń i zaleceń zawartych w polityce, jednocześnie promując kulturę bezpieczeństwa w firmie.
- Szkolenie pracowników - Edukacja w zakresie bezpieczeństwa informacji odgrywa kluczową rolę. Szkolenia powinny obejmować zarówno ogólne zasady, jak i szczegółowe procedury reagowania na incydenty. Wzmacnia to zaangażowanie pracowników w ochronę danych.
- Regularny przegląd i aktualizacja polityki - Politykę należy przeglądać przynajmniej raz w roku oraz po ważnych zmianach, jak zmiana regulacji, rozpoczęcie nowego projektu czy wystąpienie incydentu. Aktualność dokumentu jest kluczowa dla efektywnych zabezpieczeń.
Źródła:
- https://www.politykabezpieczenstwa.pl/pl/a/polityka-bezpieczenstwa-w-firmie-jak-ja-napisac
- https://pentestica.pl/blog/jak-napisac-polityke-bezpieczenstwa-informacji/
- https://axperts.pl/blog/polityka-bezpieczenstwa-informacji-jak-napisac-skuteczny-dokument
- https://inzynierjakosci.pl/2024/10/polityka-bezpieczenstwa-informacji-iso-27001-jak-napisac/
- https://orodo.pl/dokumenty-rodo-wzor/polityka-bezpieczenstwa-informacji/
- https://securitum.pl/baza-wiedzy/przykladowa-polityka-bezpieczenstwa/